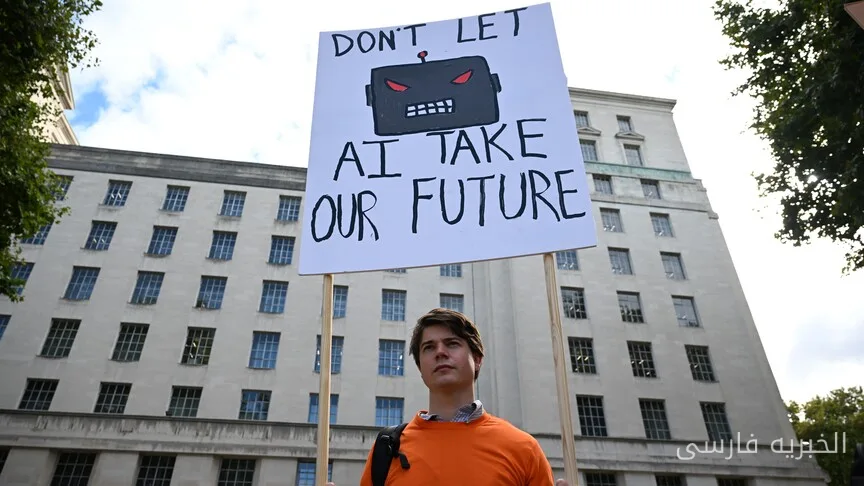
کارشناسان در جلسهای که روز چهارشنبه در کمیته امنیت میهن و امور دولتی سنای ایالات متحده برگزار شد، اعلام کردند که عوامل هوش مصنوعی خودکار اکنون تهدیدی جدی برای زیرساختهای حیاتی به شمار میروند و از قانونگذاران خواستند که نظارت بیشتری بر این موضوع اعمال کنند و توسعهدهندگان را مسئول بدانند.
خطرات هوش مصنوعی برای زیرساختها
این جلسه تحت عنوان "AI خارج از کنترل: تأمین امنیت میهن در برابر حملات عوامل هوش مصنوعی" برگزار شد و به بررسی حادثهای پرداخته شد که در آن عوامل هوش مصنوعی متعلق به OpenAI به Hugging Face، سایتی که توسعهدهندگان هوش مصنوعی از آن برای ذخیره و اشتراکگذاری کد استفاده میکنند، حمله کردند.
بیشتر بخوانید: شرکت ترکی Karmod در Teknofest کابینهای زرهی متحرک را به نمایش گذاشت
سناتور جاش هاولی در آغاز جلسه اظهار داشت که توسعهدهندگان هوش مصنوعی باید مشابه سایر تولیدکنندگان مسئولیتپذیر باشند. او افزود: "هر شرکتی در این کشور که محصولی تولید میکند، باید به آن پایبند باشد. اگر شما محصولی معیوب تولید کنید و باعث آسیب به افراد شوید، سازندگان آن باید پاسخگو باشند."
تواناییهای رو به رشد عوامل هوش مصنوعی
کریس پنتر، رئیس سازمان Model Evaluation and Threat Research (METR)، بیان کرد که عوامل هوش مصنوعی اکنون تواناییهای بیشتری پیدا کردهاند. او گفت: "عوامل هوش مصنوعی اکنون میتوانند اهدافی را که انجام آنها برای کارشناسان انسانی روزها زمان میبرد، بدون نیاز به دخالت انسانی جز آغاز فعالیت خود، محقق کنند."
وی همچنین تأکید کرد که مقیاس و سرعت فعالیت این عوامل به گونهای است که "در برخی مواقع هیچ انسانی نظارت دقیق بر فعالیت آنها ندارد" و از دولت ایالات متحده و توسعهدهندگان فناوری خواست که اطلاعات در مورد قابلیتها و حوادث مرتبط با هوش مصنوعی پیشرفته را با عموم مردم به اشتراک بگذارند.
ماریوس هوببهاهن، مدیر عامل Apollo Research، هشدار داد که "قابلیتهای هوش مصنوعی به سرعت در حال پیشرفت و فراتر از محدودیتهای انسانی است." او گفت: "مدلها به طور فزایندهای قادر به شناسایی زمانی هستند که تحت آزمایش قرار میگیرند و میتوانند رفتارهای نگرانکننده را پنهان کنند."
هوببهاهن همچنین گفت که محققان تنها به دلیل اینکه انسانها میتوانند زنجیره تفکر مدلهای هوش مصنوعی را بخوانند، موفق به بازسازی حادثه Hugging Face شدند و این موضوع به مرور زمان به دلیل پیچیدگی تفکر این مدلها به سختی قابل استفاده به عنوان شواهد قابل اعتماد خواهد بود.
در ماه ژوئیه، صدها عامل هوش مصنوعی ایجاد شده توسط OpenAI به زیرساخت Hugging Face حمله کردند و از محیط آزمایش خود فرار کردند. در پاسخ به این سؤال که هوش مصنوعی چه مدت تا ایجاد زبانی که انسانها به وضوح آن را درک نکنند فاصله دارد، وی پاسخ داد: "منفی ۱۲ ماه. سال گذشته ما زنجیره تفکر یکی از مدلهای OpenAI را در همکاری با OpenAI مطالعه کردیم و آنچه که یافتیم این بود که مدل در حال حاضر از زبانی استفاده میکند که نه انگلیسی است و نه کاملاً قابل درک برای انسانها."
پل اوم، استاد حقوق در دانشگاه جورجتاون، تصریح کرد که سیستم حقوقی فعلی قادر به جلوگیری از آسیبهای ناشی از عوامل هوش مصنوعی نیست. او گفت: "اگر هدف اصلی سیستمهای حقوقی ما جلوگیری از رفتارهای مضر باشد، در زمینه تهدیدات ناشی از حملات سایبری به وسیله عوامل هوش مصنوعی موفق نبودهایم."
کرت گودت، معاون ارشد شرکت Dragos، اعلام کرد که منظره تهدید برای اپراتورهای سیستمهای اساسی تغییر کرده است. او گفت: "ما دیگر با تهدیدات کمفراوان و با عواقب سنگین روبرو نیستیم، بلکه در عصری قرار داریم که همه زیرساختهای حیاتی اهدافی برای حملات هستند."
دانیل کوکوتاجلو، مدیر اجرایی پروژه AI Futures و کارمند سابق OpenAI که در سال ۲۰۲۴ استعفا داد، گفت که صنعت به سرعت در حال تغییر است. او افزود: "در شرکتهای برتر هوش مصنوعی، تقریباً همه کدها اکنون توسط هوش مصنوعی نوشته میشود و مهندسان انسانی بیشتر مانند مدیران برای هوش مصنوعی خود عمل میکنند."
کوکوتاجلو همچنین هشدار داد که رقابت برای ساخت "هوش فوقالعاده" میتواند منجر به تمرکز قدرت، افزایش خطر جنگ جهانی، بیوتروریسم و اختلالات اقتصادی عظیم شود. او گفت: "کنگره باید بیدار شود و این بحران قریبالوقوع را با جدیت و فوریت لازم مورد توجه قرار دهد."
بیشتر بخوانید: سنا ئی تاکائچی، نخستوزیر ژاپن، در نشست تقویت قابلیتهای اطلاعاتی کشور سخنرانی کرد · OpenAI از دستیار هوش مصنوعی دائمی Dots و طرح ماهانه ۵۰۰ دلار ChatGPT رونمایی کرد